[리포트 다운로드] AI 규제 원년, ISO 42001 기반 인공지능 경영시스템(AIMS) 구축 | 10월 MI리포트
2026.10.21
AI 규제 원년, 파편화된 대응을 넘어 ISO 42001 기반 단일 통제 체계로의 전환
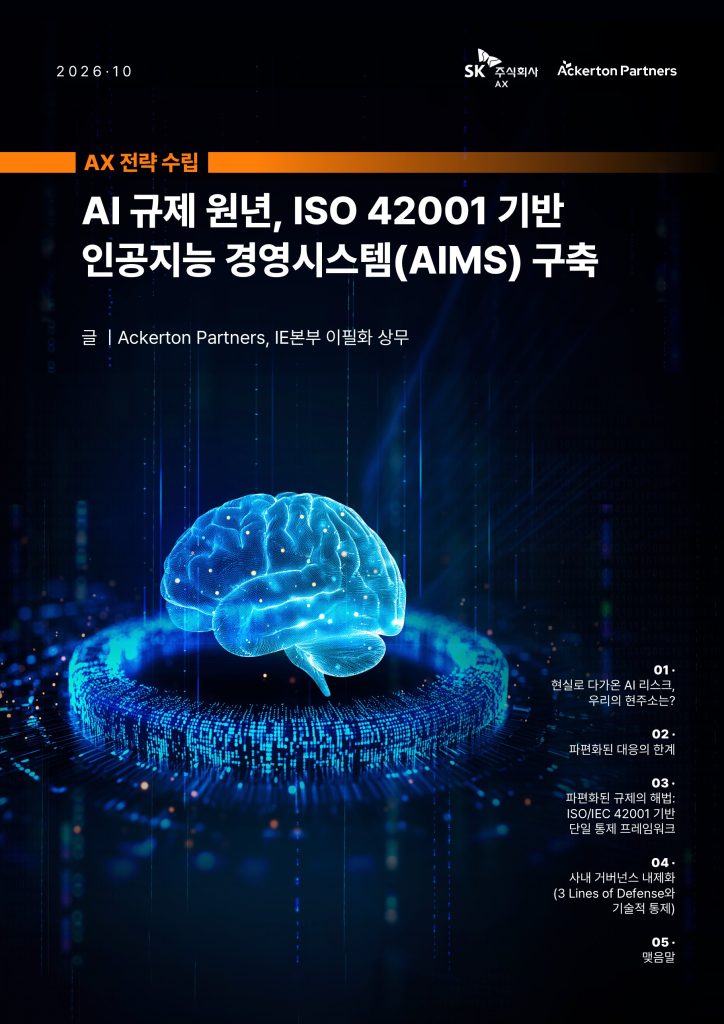
본 리포트는 2026년 국내외 AI 규제 본격 시행에 따른 복합 규제 대응의 중요성을 짚고, ISO/IEC 42001 기반 인공지능 경영시스템(AIMS) 구축과 3 Lines of Defense·기술적 통제를 결합한 사내 AI 거버넌스 내재화 전략을 제시합니다. 자세한 내용은 아래 리포트에서 확인할 수 있습니다.
리포트 핵심 내용 한눈에 보기
1. AI 리스크의 현실화와 규제의 동시다발적 발효– 기밀 유출·편향성 등 치명적 AI 사고가 급증하고 2026년 글로벌 ‘복합 규제’가 발효됨에 따라, 과징금 방어를 위한 기업의 법적 ‘소명 책임’ 이행이 필수 과제가 되었습니다.
2. 파편화된 대응의 한계– 부서별 사일로(Silo)식 중복 통제와 ‘섀도우 AI’ 남용을 막고 AX의 본질인 ‘의사결정 단축’을 달성하려면 전사 차원의 단일 통제 체계가 필요합니다.
3. 파편화된 규제의 해법: ISO/IEC 42001 기반 단일 통제 프레임워크– 기존 ISO/IEC 27001 체계를 뼈대로 ‘ISO/IEC 42001(AIMS)’을 구축하여, 일원화된 ‘통합 증적 자료’로 복합 규제를 일괄 방어해야 합니다.
4. 사내 거버넌스 내재화 (3 Lines of Defense와 기술적 통제)– 현업(1차)–컴플라이언스·보안(2차)–내부감사(3차)로 이어지는 ‘3차 방어선’을 확립하고, IAM·AI 전용 DLP·제로트러스트 등 기술적 통제를 결합해야 합니다.
5. 맺음말– 완벽한 브레이크가 과감한 가속을 돕듯, AIMS와 제로트러스트 인프라는 ‘신뢰할 수 있는 AI(Trustworthy AI)’를 증명하는 핵심 경쟁력이 될 것입니다. |
[FAQ]
Q1. 2026년이 ‘AI 규제 원년’으로 불리는 이유는 무엇인가요?
2026년은 한국 AI 기본법(1월)과 EU AI Act(8월)가 전면 시행되는 해입니다. 특히 EU AI Act는 고위험 AI 규정 위반 시 전 세계 연간 매출의 최대 7% 또는 3,500만 유로의 과징금을 부과할 수 있습니다. 주의할 점은 단일 AI 시스템이라도 여러 법규가 동시에 적용되는 ‘복합 규제’입니다. 예를 들어 사내 AI 채용·평가 시스템 하나만 도입해도 AI 기본법, 개인정보보호법, 근로기준법이 함께 얽히며, 글로벌 사업장이나 데이터가 연결되면 EU AI Act의 적용 대상이 될 수 있습니다.
Q2. ISO/IEC 42001(AIMS)은 무엇이며, 기존 ISO 27001 체계와 어떤 관계인가요?
ISO/IEC 42001은 PDCA 사이클을 통해 사전 위험 평가부터 상시 모니터링까지 AI 관리 전 과정을 체계화하는 인공지능 경영시스템 표준입니다. ISO 27001과 동일한 Annex SL 공통 구조를 따르며 전체 프레임워크의 약 60%를 공유하기 때문에, 새로운 조직이나 체계를 신설하지 않고 기존 정보보호 체계 위에 신뢰성·투명성·공정성·인간 감독 등 AI 특화 통제 요소를 결합하면 됩니다. 이를 통해 여러 규제 기관이 요구하는 증적을 ‘통합 증적 자료’로 일원화할 수 있습니다.
Q3. AI 거버넌스에서 3차 방어선(3 Lines of Defense)은 어떻게 작동하나요?
AI 리스크는 학습 데이터 선정과 서비스 기획 단계에서 발생하므로 컴플라이언스 부서의 사후 통제만으로는 방어가 어렵습니다. 1차 방어선인 현업·IT 조직이 AI 인벤토리 등록과 모델 카드 작성 등 자가 평가를 수행하고, 2차 방어선인 CISO·CCO·법무가 정책 기준 수립과 영향평가 검증을 맡으며, 3차 방어선인 내부감사가 AIMS의 효과성과 알고리즘 편향성을 독립적으로 검증해 이사회에 보고합니다. 세 방어선이 맞물려야 대내외적으로 객관적인 신뢰성을 인정받을 수 있습니다.
Q4. 사내 규정만으로 섀도우 AI(Shadow AI)를 통제할 수 없나요?
문서화된 규정이나 서약서만으로는 업무 편의를 위해 외부 퍼블릭 AI에 기밀을 입력하는 행위를 원천 차단할 수 없습니다. 실제로 글로벌 대기업의 소스코드·회의록 노출 사고처럼 실무진의 부주의는 선언적 지침만으로 막기 어렵습니다. 따라서 직무 기반 최소 권한을 부여하는 통합 계정관리(IAM), 프롬프트 입력 단계에서 민감 정보를 실시간 마스킹하는 AI 전용 DLP, 비정상적인 데이터 통신과 API 호출을 차단하는 제로트러스트 아키텍처가 함께 적용되어야 합니다.
Q5. AI 거버넌스를 도입하면 현업의 AI 도입 속도가 늦어지지 않나요?
오히려 반대입니다. 인사, 법무, 보안 부서가 각기 다른 기준으로 사후에 제동을 걸면 통제 항목이 중복되고 해석이 충돌해 혁신의 골든타임을 놓치게 됩니다. F1 레이싱카가 완벽한 브레이크를 믿고 코너에서 과감히 가속하듯, 전사 단일 통제 기준을 사전에 명확히 세워두어야 현업도 법적 리스크 우려 없이 AI 비즈니스를 빠르게 확장할 수 있습니다. AI 거버넌스는 속도를 늦추는 장치가 아니라 안전하게 속도를 내기 위한 장치입니다.
AX 컨설팅부터 비즈니스 모델 발굴까지
Global Top 10 AX Service Company|SK AX
#ISO42001, #AIMS, #인공지능경영시스템, #AI거버넌스, #AI규제, #AI기본법, #EUAIAct, #컴플라이언스, #ISO27001, #3LinesofDefense, #섀도우AI, #제로트러스트, #AIDLP, #MI리포트, #SKAX